
PHP2Shell: Când o vulnerabilitate devine un risc de business
Două vulnerabilități critice în PHP pot permite executarea de cod la distanță, neautentificat, pe sistemele web afectate. Au fost deja observate tentative de exploatare. Pentru organizații, provocarea nu constă doar în aplicarea rapidă a patch-urilor, ci și în cunoașterea sistemelor și aplicațiilor prin care sunt expuse și dacă această expunere a devenit deja un incident.
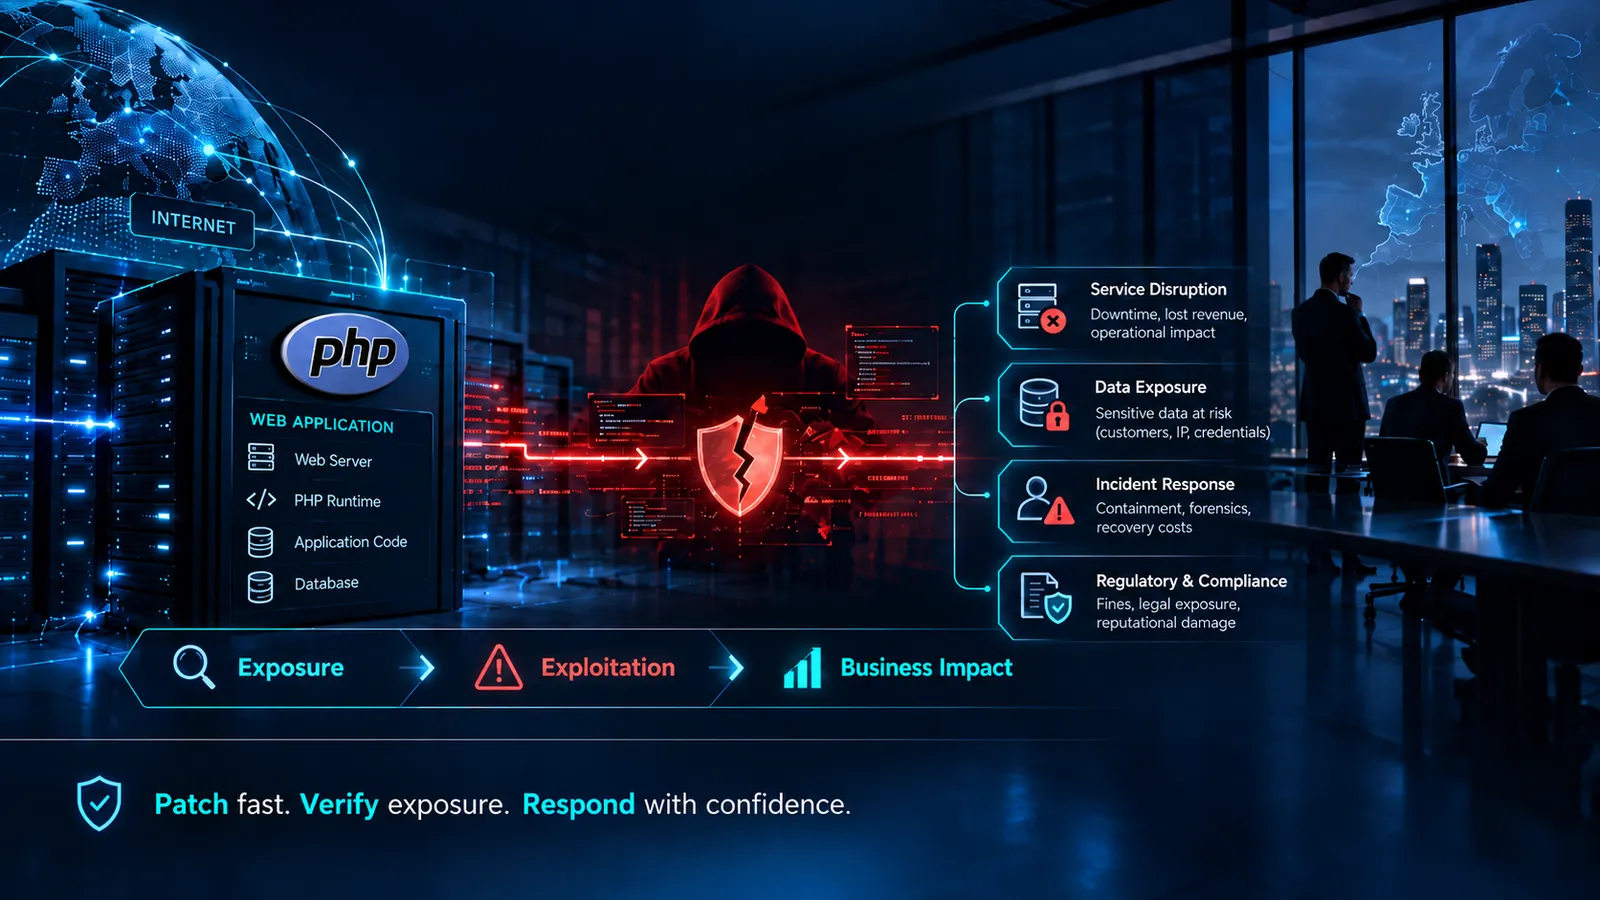
PHP2Shell: Patch-ul este doar jumătate din răspuns
Pe 21 octombrie 2026, proiectul PHP a lansat actualizări de securitate de urgență care abordează două vulnerabilități critice, denumite acum pe scară largă PHP2Shell .
CVE-2026-109618 și CVE-2026-109619 sunt ambele evaluate ca fiind critice, cu un scor CVSS de 9,2, și pot permite executarea de cod la distanță neautentificată în mediile web PHP afectate.
Riscul nu mai este teoretic.
Amazon Threat Intelligence a identificat o tentativă de exploatare care datează din 17 octombrie - cu patru zile înainte de dezvăluirea publică . Exploatările publice de tip proof-of-concept au apărut în jurul perioadei de dezvăluire, iar tentativele ulterioare de exploatare au fost observate în mod activ.
Pentru organizațiile care utilizează PHP, acest lucru schimbă conversația.
Întrebarea nu mai este simplă:
„Trebuie să reparăm ceva?”
Răspunsul este da.
Întrebarea mai importantă este:
„Am fost expuși înainte de a aplica patch-ul — și am ști dacă acea expunere ar fi devenit deja un incident?”
De ce este important PHP2Shell pentru companii
PHP rămâne profund înrădăcinat în infrastructura web.
Poate alimenta:
- site-uri web publice;
- portaluri pentru clienți;
- platforme de comerț electronic;
- API-uri;
- interfețe administrative;
- aplicații interne;
- produse și aparate de la terți.
Aceasta creează o problemă importantă de vizibilitate.
O organizație s-ar putea să nu se considere un „mediu PHP” în timp ce are în continuare PHP care rulează undeva în cadrul unei aplicații orientate către client, al unui sistem moștenit sau al unui produs terț.
De aceea, PHP2Shell nu este doar o problemă a dezvoltatorilor.
Este o problemă de vizibilitate a activelor, gestionare a vulnerabilităților și pregătire pentru incidente .
O vulnerabilitate critică devine un risc pentru afaceri atunci când se întâlnesc trei factori:
Un sistem expus. O vulnerabilitate viabilă. Și o organizație care nu știe suficient de repede dacă cele două s-au întâlnit.
CVE este tehnic. Consecința este comercială.
Care este riscul real?
O exploatare reușită poate permite unui atacator neautentificat să execute cod cu privilegiile procesului afectat de pe serverul web.
Din perspectiva unei afaceri, aceasta ar putea deschide calea către:
- compromiterea serverului;
- acces la date accesibile aplicației sau procesului;
- expunerea acreditărilor;
- acces suplimentar la sistemele conectate;
- întreruperea serviciului;
- costurile răspunsului la incidente;
- consecințe reglementare sau contractuale.
Asta nu înseamnă că fiecare server PHP vulnerabil va duce automat la o compromitere majoră.
Exploatabilitatea poate depinde de versiunea, arhitectura și configurația PHP.
Însă atunci când o vulnerabilitate critică de execuție a codului la distanță afectează un sistem conectat la internet, impactul potențial este suficient de semnificativ încât organizațiile să nu trateze remedierea ca pe o sarcină lunară de rutină.
Prima problemă: știi unde rulează PHP?
Înainte ca o organizație să poată remedia PHP2Shell, trebuie să identifice expunerea sa.
Și asta s-ar putea să fie mai greu decât pare.
PHP poate exista în sisteme care nu sunt imediat evidente din inventarul activelor, inclusiv aplicații terțe și software inclus.
Prin urmare, conducerea ar trebui să poată obține răspunsuri clare la cinci întrebări:
| Întrebare | De ce contează |
|---|---|
| Suntem afectați? | Nu poți remedia un activ a cărui existență nu știi. |
| Ce sisteme afectate sunt conectate la internet? | Expunerea publică schimbă urgența și probabilitatea atacului. |
| Au fost actualizate aceste sisteme? | Actualizarea este singura remediere completă pentru cele două vulnerabilități. |
| Am fost expuși înainte de reparare? | Tentativele de exploatare au fost observate înainte de dezvăluirea publică. |
| Am ști dacă a avut loc exploatarea? | Închiderea vulnerabilității nu stabilește ce s-a întâmplat înainte de închiderea acesteia. |
Aici diferă gestionarea vulnerabilităților mature de simpla menținere a unei liste de patch-uri.
Prioritatea nu este doar gravitatea.
Este vorba de severitate + exploatabilitate + expunere + impact asupra afacerii .
A doua problemă: fereastra de exploatare s-a deschis deja
Proiectul PHP a lansat versiuni actualizate pe 21 octombrie:
- PHP 8.2.35
- PHP 8.3.36
- PHP 8.4.27
- PHP 8.5.12
Proiectul PHP precizează explicit că nu există o atenuare completă, bazată doar pe configurare, pentru cele două vulnerabilități.
Actualizarea este soluția fiabilă.
Dar cronologia contează.
Amazon Threat Intelligence a observat o tentativă de exploatare pe 17 octombrie, înainte de dezvăluirea coordonată.
Până pe 21 octombrie, codul de exploatare pentru demonstrarea conceptului apărea deja public.
Ulterior, Sophos a raportat mai multe încercări de exploatare și cel puțin o exploatare reușită, în concordanță cu activitatea PHP2Shell.
Pentru apărători, aceasta ilustrează o realitate mai amplă:
Timpul dintre dezvăluirea vulnerabilității și exploatarea în lumea reală se măsoară din ce în ce mai mult în ore, nu în săptămâni.
Prin urmare, un proces de gestionare a vulnerabilităților conceput în jurul unei cadențe lunare fixe poate fi prea lent pentru vulnerabilitățile cu impact ridicat, orientate spre internet.
Aplicarea patch-urilor răspunde la o întrebare, nu la toate.
Aplicarea actualizării de securitate elimină condiția vulnerabilă cunoscută.
Asta e esențial.
Însă aplicarea de patch-uri nu spune organizației ce s-a întâmplat în timp ce sistemul a fost expus.
Dacă un server afectat, cu acces la internet, era accesibil înainte de remediere, conducerea ar trebui să poată totuși răspunde:
A existat o activitate suspectă?
Sistemul s-a comportat neașteptat?
A fost afectat și altceva?
Avem suficiente dovezi pentru a închide problema cu încredere?
De aceea, managementul vulnerabilităților, informațiile despre amenințări, monitorizarea și răspunsul la incidente trebuie să funcționeze din ce în ce mai mult împreună.
Obiectivul nu este doar:
Patchează mai repede.
Este:
Știți ce contează, reduceți expunerea și recunoașteți când o vulnerabilitate devine un incident.
Ce ar trebui să preia conducerea de la PHP2Shell
PHP2Shell este un test util al capacității de securitate operațională a unei organizații.
Nu pentru că fiecare organizație ar trebui să înțeleagă gestionarea memoriei PHP.
Conducerea nu este nevoie.
În schimb, ar trebui să poată întreba:
- Suntem afectați?
- Sunt aplicate patch-uri pe sistemele expuse?
- Am fost expuși înainte de remediere?
- Am ști dacă a avut loc exploatare?
- Putem să-l controlăm rapid dacă a reușit?
Dacă aceste întrebări sunt dificil de răspuns, problema este mai mare decât PHP2Shell.
Indică lacune în vizibilitatea activelor, prioritizarea vulnerabilităților, monitorizare sau pregătirea pentru incidente.
Și următoarea vulnerabilitate critică va crea aceeași provocare.
Cum te poate ajuta Avencyx
PHP2Shell este exact genul de amenințare pentru care mai multe părți ale programului de securitate trebuie să funcționeze împreună.
Avencyx ajută organizațiile să treacă de la informațiile generale din buletinele publice de securitate la o înțelegere bazată pe dovezi a riscului la care sunt expuse efectiv.
Managementul vulnerabilităților bazat pe riscuri
Avencyx MDR prioritizează vulnerabilitățile în funcție de exploatabilitate și impactul asupra afacerii, în loc să trateze fiecare vulnerabilitate CVE ca fiind la fel de urgentă.
Pentru o vulnerabilitate precum PHP2Shell, aceasta înseamnă identificarea activelor afectate, înțelegerea sistemelor expuse și prioritizarea remedierii acolo unde riscul real este cel mai mare.
Informații despre amenințări traduse în acțiune
Avencyx integrează informațiile despre amenințările cibernetice în deciziile de detectare, prioritizare și expunere.
Obiectivul nu este pur și simplu de a le spune clienților că există o nouă vulnerabilitate.
Este vorba de a răspunde:
Ne afectează?
Cât de expuși suntem?
Cât de repede trebuie să acționăm?
Monitorizare 24/7 și detectare amenințări
Odată ce remedierea este în curs de desfășurare, rămâne o altă întrebare:
Vulnerabilitatea a fost deja exploatată?
Avencyx MDR combină monitorizarea continuă, ingineria de detectare și vânarea amenințărilor pentru a identifica activități semnificative și a reduce timpul dintre comportamentul suspect și acțiune.
Aceasta transformă gestionarea vulnerabilităților dintr-o activitate pur preventivă într-o parte a unei capacități mai ample de detectare și răspuns.
Răspuns la incidente atunci când expunerea devine compromisă
Dacă dovezile sugerează că ar fi putut avea loc o exploatare, Avencyx poate escalada de la serviciul MDR (Managed Detection and Response) la capabilitatea DFIR (Digital Forensics and Incident Response).
Avencyx DFIR se concentrează pe izolarea în primul rând, investigația structurată, conservarea dovezilor și recuperarea prioritizată.
Distincția contează:
Aplicarea de patch-uri remediază vulnerabilitatea. Răspunsul la incident stabilește dacă vulnerabilitatea a devenit un incident.
Validați mai degrabă decât presupuneți
Prin intermediul Avencyx Advisory & Offensive Security, organizațiile pot, de asemenea, valida dacă remedierea și controalele de securitate funcționează conform așteptărilor.
Testarea este prioritizată de exploatabilitatea în lumea reală și impactul asupra afacerii, ajutând conducerea să treacă de la:
„Credem că suntem protejați.”
la:
„Avem dovezi că riscul a fost redus.”
Concluzii
PHP2Shell merită atenție imediată deoarece combină trei caracteristici pe care organizațiile ar trebui să le ia în serios:
impact critic, expunere pe internet și activitate de exploatare demonstrată.
Dar lecția mai amplă se extinde dincolo de PHP.
Următoarea vulnerabilitate critică va apărea.
Cele mai bine pregătite organizații nu vor fi doar cele care se adaptează rapid.
Acestea vor fi organizațiile care știu ce dețin, înțeleg ce este expus, stabilesc priorități în funcție de riscul real, detectează din timp activitățile suspecte și pot reacționa rapid atunci când prevenția nu mai este suficientă.
Corectează vulnerabilitatea. Dovedește că nu a devenit niciodată un incident.
Further Reading
Întrebări frecvente
Ce este PHP2Shell?
PHP2Shell este numele folosit în mod obișnuit pentru două vulnerabilități critice în PHP: CVE-2026-109618 și CVE-2026-109619. Ambele pot permite executarea de cod la distanță în mod neautentificat, în anumite condiții, ceea ce înseamnă că un atacator ar putea executa cod pe un server vulnerabil fără a se autentifica mai întâi.
Ce versiuni de PHP sunt afectate de PHP2Shell?
Versiunile anterioare versiunilor de securitate publicate pe 21 octombrie 2026 sunt afectate. Versiunile corecte pentru ramurile acceptate în prezent sunt PHP 8.2.35, 8.3.36, 8.4.27 și 8.5.12. Organizațiile care rulează ramuri PHP mai vechi, aflate la sfârșitul ciclului de viață, ar trebui să planifice migrarea către o versiune acceptată, în loc să se bazeze pe implementări vechi.
Este exploatat PHP2Shell?
Da, a fost observată activitate de exploatare. Amazon Threat Intelligence a identificat o tentativă de exploatare care datează din 17 octombrie 2026, înainte de dezvăluirea publică. Ulterior, a devenit disponibil cod public de proof-of-concept, iar Sophos a raportat mai multe tentative de exploatare și cel puțin o exploatare reușită. Actualizarea la o versiune PHP remediată este singura remediere completă pentru vulnerabilități în sine. Cu toate acestea, dacă un sistem afectat era conectat la internet înainte de a fi aplicat patch-uri, organizațiile ar trebui să ia în considerare și dacă există dovezi că exploatarea a avut loc în timpul ferestrei de expunere. Aplicarea patch-urilor elimină vulnerabilitatea. Nu stabilește starea istorică a sistemului.
Cum poate o organizație să știe dacă PHP2Shell o afectează?
Organizația are nevoie în primul rând de vizibilitate asupra sistemelor în care rulează PHP. Aceasta ar trebui să includă infrastructura orientată spre public (Internet), aplicațiile interne și PHP încorporat în produse sau dispozitive terțe. Odată ce activele afectate sunt identificate, acestea pot fi prioritizate în funcție de versiune, expunerea la internet și importanța pentru afaceri.